En SmartBytes analizamos las claves de esta novedad tecnológica.
ClickFix ha emergido como una técnica de infección que aprovecha la ingeniería social para que los propios usuarios ejecuten comandos maliciosos en sus dispositivos, tanto en PC como en Mac. A diferencia del malware tradicional que se instala sin intervención directa, ClickFix induce a las víctimas a abrir aplicaciones como PowerShell, Terminal o Ejecutar, donde pegan y ejecutan un comando que inicia la infección.
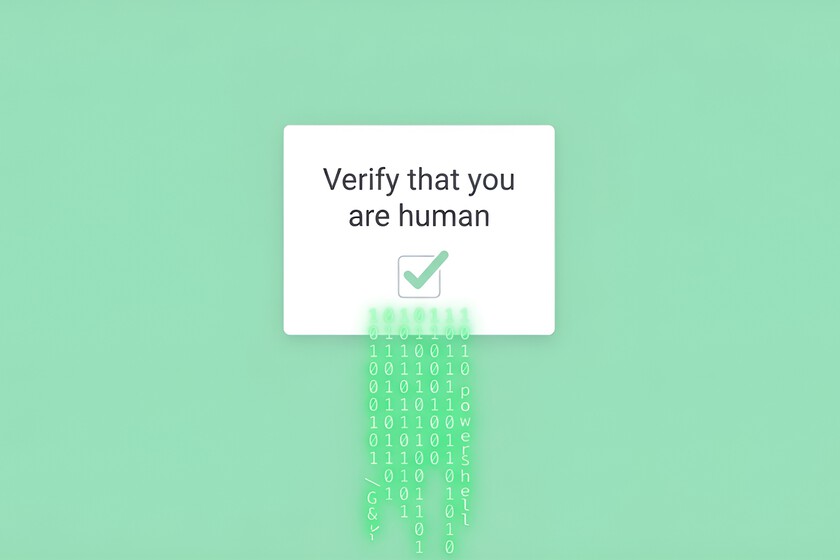
Esta modalidad se difunde principalmente a través de sitios web comprometidos o falsos, que presentan verificaciones falsas similares a los CAPTCHA habituales. Sin embargo, en lugar de simplemente validar que el usuario es humano, estas páginas copian automáticamente un comando al portapapeles y brindan instrucciones para pegarlo en una consola del sistema y pulsar Enter. Este paso es crucial porque transfiere la responsabilidad de la ejecución al propio usuario, superando muchas barreras de seguridad automáticas.
Para los atacantes, esta técnica representa una ventaja significativa, ya que elimina la necesidad de firmar el código malicioso o superar procesos de verificación de sistemas operativos como macOS. Además, ha permitido ampliar el alcance de la campaña más allá de usuarios específicos, al afectar a cualquier visitante de una web comprometida. En Mac, por ejemplo, se ha observado que las campañas analizan el entorno para mostrar el señuelo preferentemente a usuarios reales de la plataforma, eludiendo controles convencionales.
Las empresas y usuarios deben estar atentos a solicitudes que los inviten a ejecutar comandos manualmente en sus dispositivos, especialmente si provienen de páginas web que simulan pruebas de autenticidad. Esta forma de ingeniería social representa un riesgo elevado porque explota la rutina y confianza del usuario, haciendo que la instalación de malware sea prácticamente voluntaria.
Microsoft y Apple han tomado medidas para mitigar esta amenaza, como detectar comandos sospechosos y bloquear scripts asociados a malware. Sin embargo, la prevención más efectiva depende de la conciencia y formación de los usuarios para identificar cuándo una petición es legítima y cuándo podría ser una trampa que desencadene una infección.